Новости AI Security · · 7 мин чтения
Microsoft Agent 365 расширил управление MCP-инструментами: что важно для локальных coding-агентов
Сентябрьские нововведения Microsoft разделяют инвентарь инструментов, решение администратора и применение правила. Разбираем связь с локальным GrantTap.
Обновление Agent 365 от Microsoft, опубликованное 30 сентября 2026 года, показывает направление развития agent governance. По описанию компании, Tools management стало общедоступным для MCP servers, plugins, skills и connectors. Та же публикация относит регистрацию собственных MCP servers для проверки администратором и Agent Management Rules к public preview; интеграция с Azure API Management начинает развёртываться с 30 сентября. Это статусы, объявленные Microsoft, а не независимое подтверждение, что каждая функция уже работает в любом tenant и на любом маршруте агента.
Для разработчика, запускающего Claude Code или Codex на своём компьютере, полезна сама структура. Инструмент может быть обнаружен, одобрен, доступен на хосте, реально вызван и успешно завершён в разные моменты. Один зелёный значок для всех этих состояний делает governance ненадёжным. GrantTap имеет гораздо более узкий персональный и локальный охват, чем Agent 365. Он координирует поддерживаемые coding tools через Project Mesh и показывает coverage, сообщаемое компьютером. Мы не называем его инвентарём tenant Microsoft, управлением Entra identities или механизмом Azure API Management. Новость помогает точнее задать вопросы о собственном маршруте.
Что именно объявила Microsoft
Официальная публикация описывает единый Tools management, где администратор видит подключённые инструменты, их метаданные и usage и может задавать allow либо block на уровне tenant для нескольких классов инструментов. Регистрация собственного MCP server отделена от его одобрения: разработчик отправляет запрос, а администратор проверяет описание, publisher, requestor, endpoint и capabilities. Это разделение существенно: одно имя MCP server не рассказывает, к какому сетевому адресу и аккаунту тот получит доступ.
Agent Management Rules — отдельная функция в public preview. Она автоматизирует действия жизненного цикла, например блокировку агента или отклонение заявки на публикацию при выполнении условий. Microsoft также пишет, что связь Agent 365 с Azure API Management постепенно разворачивается: появляются обнаружение AI assets и runtime controls для трафика, проходящего через этот сервис. Разумный вывод: видимость в registry, административное решение и применение правила во время выполнения — связанные, но отдельные уровни. Превращать объявление в обещание универсальной блокировки всех инструментов на всех endpoints с 30 сентября было бы неверно.
Зачем это локальному coding-агенту
MCP server может дать агенту доступ к данным репозитория, задачам, облачным сервисам или функциям публикации. Skill иногда содержит инструкции или скрипты, меняющие поведение агента. Connector способен открыть данные, не выглядя shell-командой. Риск не в том, что одна категория сама по себе плоха. Риск в невозможности узнать, какая точная capability была доступна, как настроена и использовалась ли позднее. Каталог и очередь review отвечают на часть вопросов до исполнения.
Локальному разработчику нужна identity точнее рекламного имени. Две конфигурации MCP с одинаковой подписью могут запускать разные бинарники или обращаться к разным endpoints. Skill bundle может измениться на диске после одобрения. Поэтому review полезно привязать к digest, версии или точной конфигурации там, где это возможно, а также к host и Project. Гид GrantTap по статусам capabilities объясняет, почему обнаружение, запрос, одобрение, инициализация и наблюдаемое использование нельзя сливать. Эти различия помогают и человеку без корпоративного tenant.
Что делает GrantTap на локальном маршруте
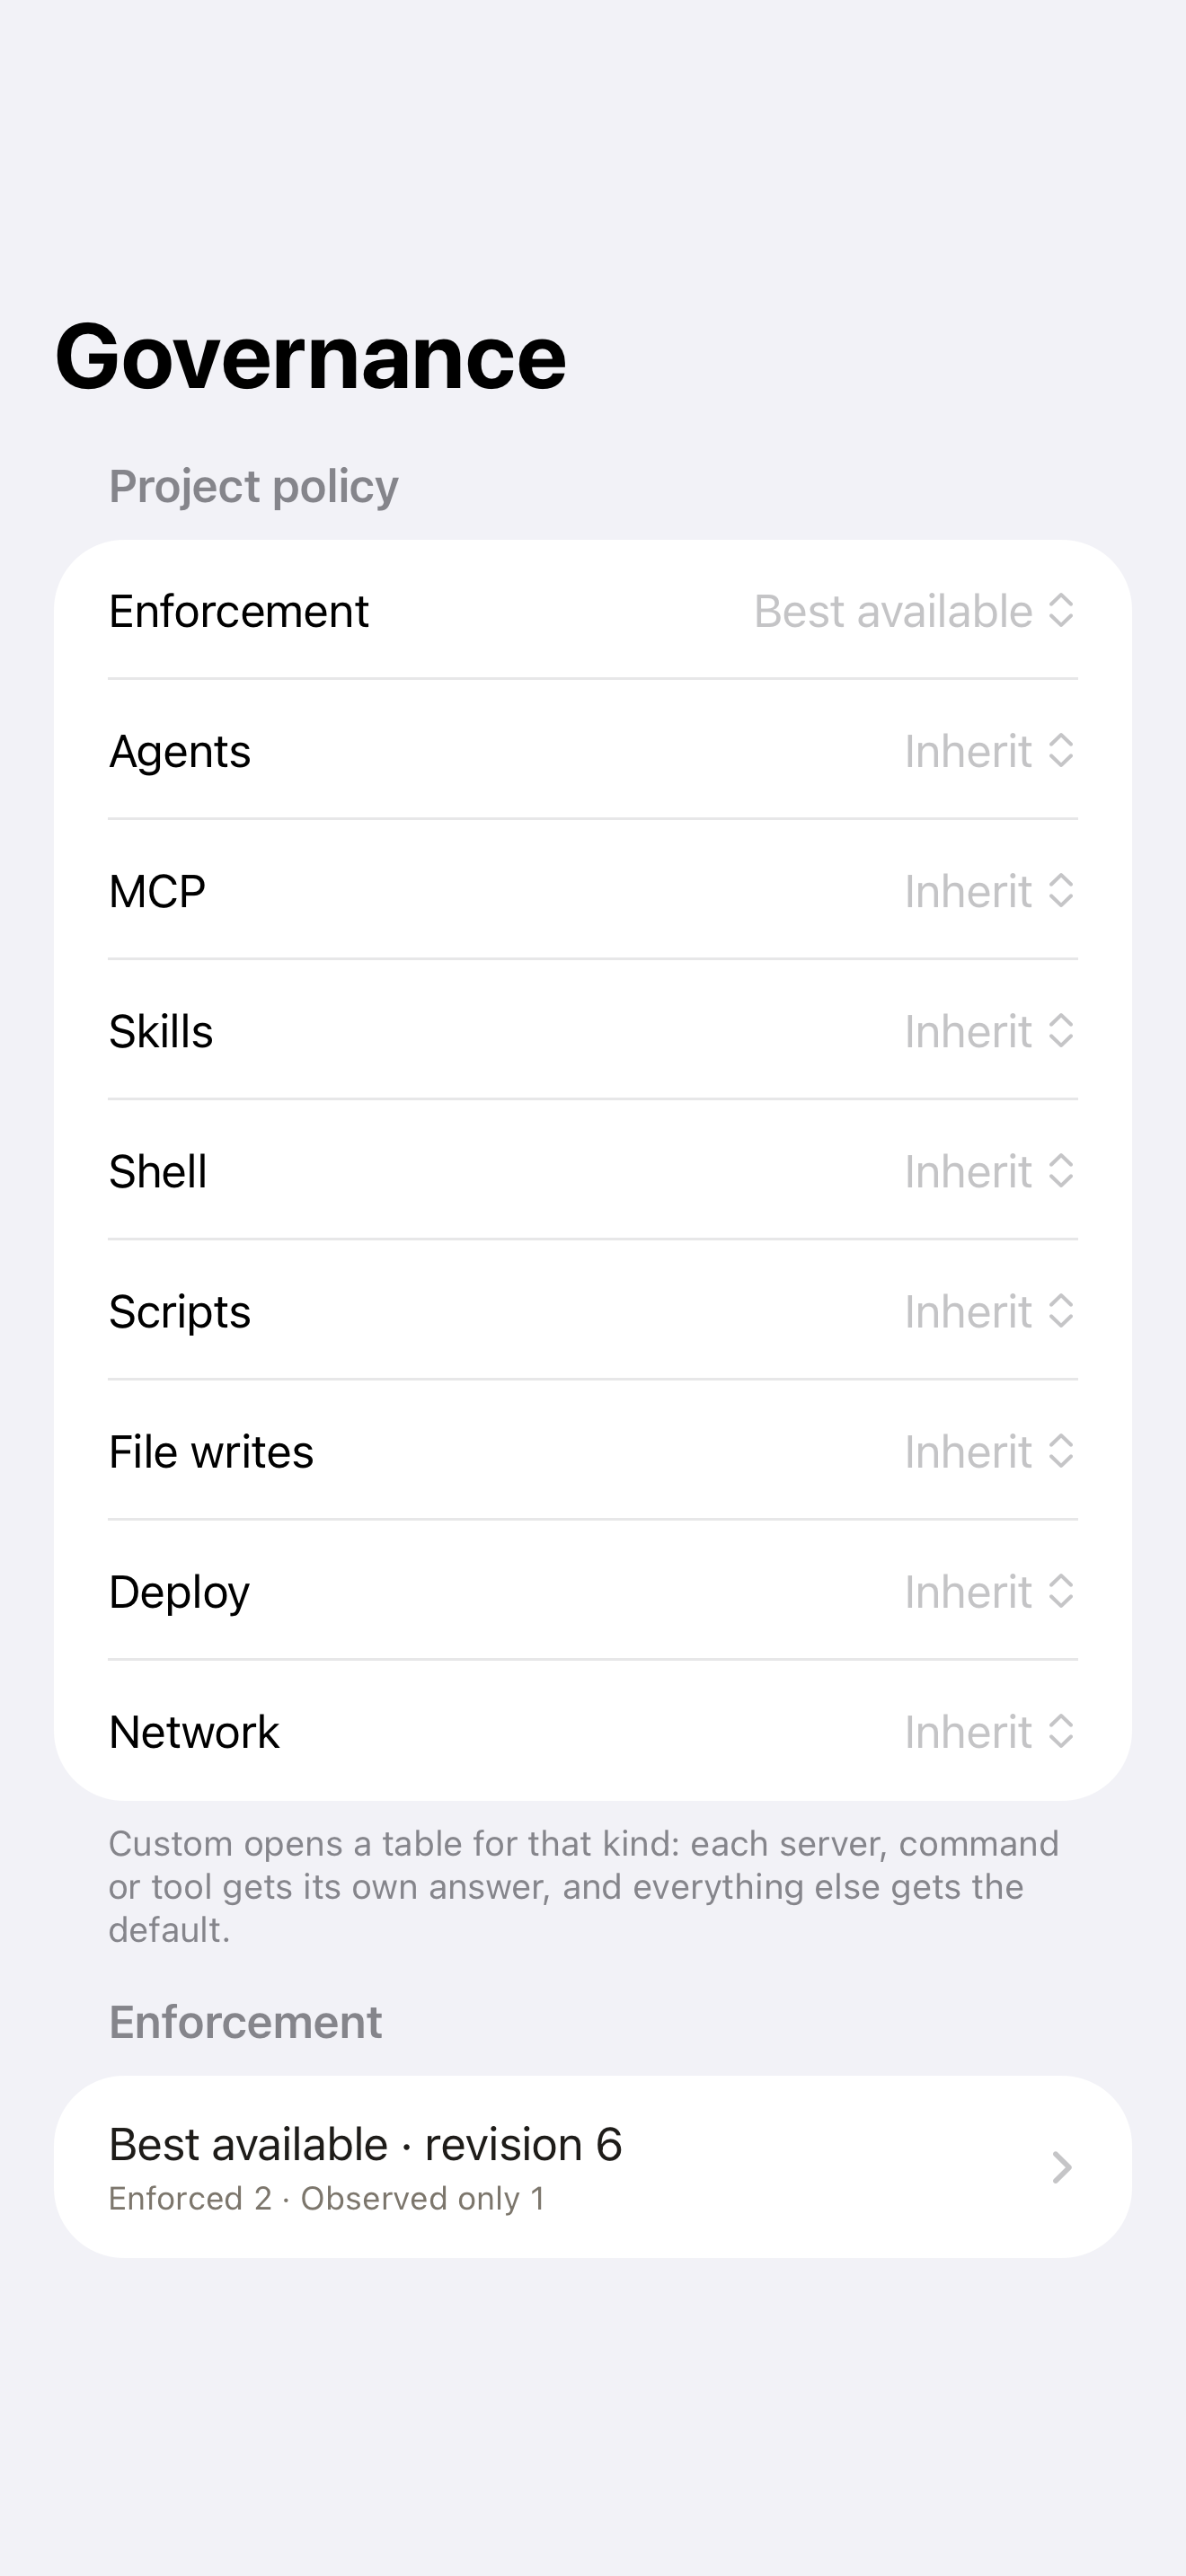
Project Governance в GrantTap задаёт allow, ask или deny для типов возможностей: skills, MCP servers, shell и scripts, file writes, deploy и network. Именованное правило может сузить тип до отдельной capability. Policy для Project создаётся на телефоне, доставляется в зашифрованном виде, применяется на компьютерах Project через отдельно распространяемый GrantTap Engine и подтверждается ревизией, которую держит каждый компьютер. Приложение показывает coverage как enforced, observed only, unsupported либо unknown. Глобальный deny провайдера побеждает allow Project.
Это контроль host и Project для поддерживаемых локальных интеграций. Основные пути — Claude Code и Codex. У Cursor покрытие уже, а Grok Build наблюдаем только там, где его локальный runtime раскрывает события. Если native маршрут провайдера обходит GrantTap hook, приложение не вправе показывать блокировку GrantTap. Сохранённая на телефоне policy остаётся намерением до ответа целевого компьютера. Статья о границе approval объясняет, как испытать безопасный запрет на хосте, а не доверять цвету карточки.
Инвентарь не доказывает исполнение
Microsoft говорит об usage инструментов в своей панели. У GrantTap собственная граница evidence. Настроенный на компьютере инструмент означает доступность. Разрешение в policy — решение. Инициализация подтверждает готовность конкретного host. Транскрипт провайдера или атрибутированный hook event сообщает о вызове. Даже reported successful call не обязательно доказывает, что нужный файл изменён или deployment завершён. Runtime GrantTap явно оставляет неподтверждённые filesystem changes неизвестными, а не выдумывает их из edit-tool requests.
Это важно и для заголовков. Обещание, что центр управления «знает каждый использованный агентом инструмент», превышало бы текущий охват наблюдения. Честнее говорить, что GrantTap сообщает факты, которые действительно видят его provider adapters и локальный host, и показывает пробелы. Реальный скриншот в этой статье — детерминированный capture Project Governance. Он демонстрирует интерфейс и словарь статусов, но не свидетельствует о блокировке в живом tenant Microsoft или production локальной сессии. Две тематические иллюстрации также объясняют идею, а не изображают телеметрию.
Проверка одного Project на практике
Возьмите тестовый репозиторий и перечислите MCP servers, skills и shell-действия, нужные агенту. Укажите конкретный host и provider, затем выберите правило Project для одной безвредной capability. Убедитесь, что целевой компьютер подтвердил новую ревизию policy и сообщил enforcement coverage. Попросите агента попробовать разрешённую и запрещённую операции. Посмотрите транскрипт провайдера и запись отказа на host с применённым правилом и fingerprint возможности. Если запретное действие всё-таки произошло, перестаньте полагаться на этот маршрут для чувствительной работы, пока не станет понятен его охват.
Повторите проверку после обновления провайдера или изменения конфигурации. Новый MCP server может иметь старое знакомое название, но иную команду или endpoint. Убедитесь, что прежнее одобрение не стало случайным разрешением другой capability. Если один компьютер спит, дождитесь его acknowledgment вместо предположения, что весь Project уже применил изменение. Relay может хранить зашифрованный policy packet, но получение и enforcement остаются фактами host. Именно здесь проходит граница между разосланной политикой и действующей политикой.
Как честно сравнивать системы governance
Agent 365 рассчитан на инвентарь агентов организации и правила tenant Microsoft. AgentCore управляет вызовами, проходящими через AWS gateway. GrantTap координирует поддерживаемую локальную работу coding-агентов и показывает покрытие host в персональном Project. Общие вопросы: кто владеет правилом, какую identity оно покрывает, где применяется, как обновляется на каждой цели и какие есть свидетельства результата. Ответы различны, потому что системы стоят на разных маршрутах исполнения. Таблица с одной галочкой «есть governance» теряет эту главную границу.
Локальный урок из релиза Microsoft всё же полезен: сделать инструменты объектами review, отделить публикацию от использования и связать административное намерение с runtime control. GrantTap следует этой идее там, где выполняется работа разработчика, сохраняя видимыми неизвестный результат и неподдерживаемые пути. Подробнее локальную модель раскрывают Project Mesh, статусы capabilities и разбор usage evidence.